Abstraktes Netzwerk als Symbol für sichere Microsoft Cloud und AI-Automatisierung

Microsoft 365 Security · Compliance · Copilot Readiness

Microsoft 365 sicher betreiben – bevor Fehlkonfigurationen, Datenfreigaben und Copilot zum Risiko werden.

Wir prüfen Entra ID, Conditional Access, Intune, Defender, Purview und Microsoft 365 Governance, priorisieren die wichtigsten Risiken und entwickeln daraus eine konkrete Security- und Compliance-Roadmap.

Microsoft-zertifiziert · Köln/NRW · DACH remote · Security & Compliance Spezialist

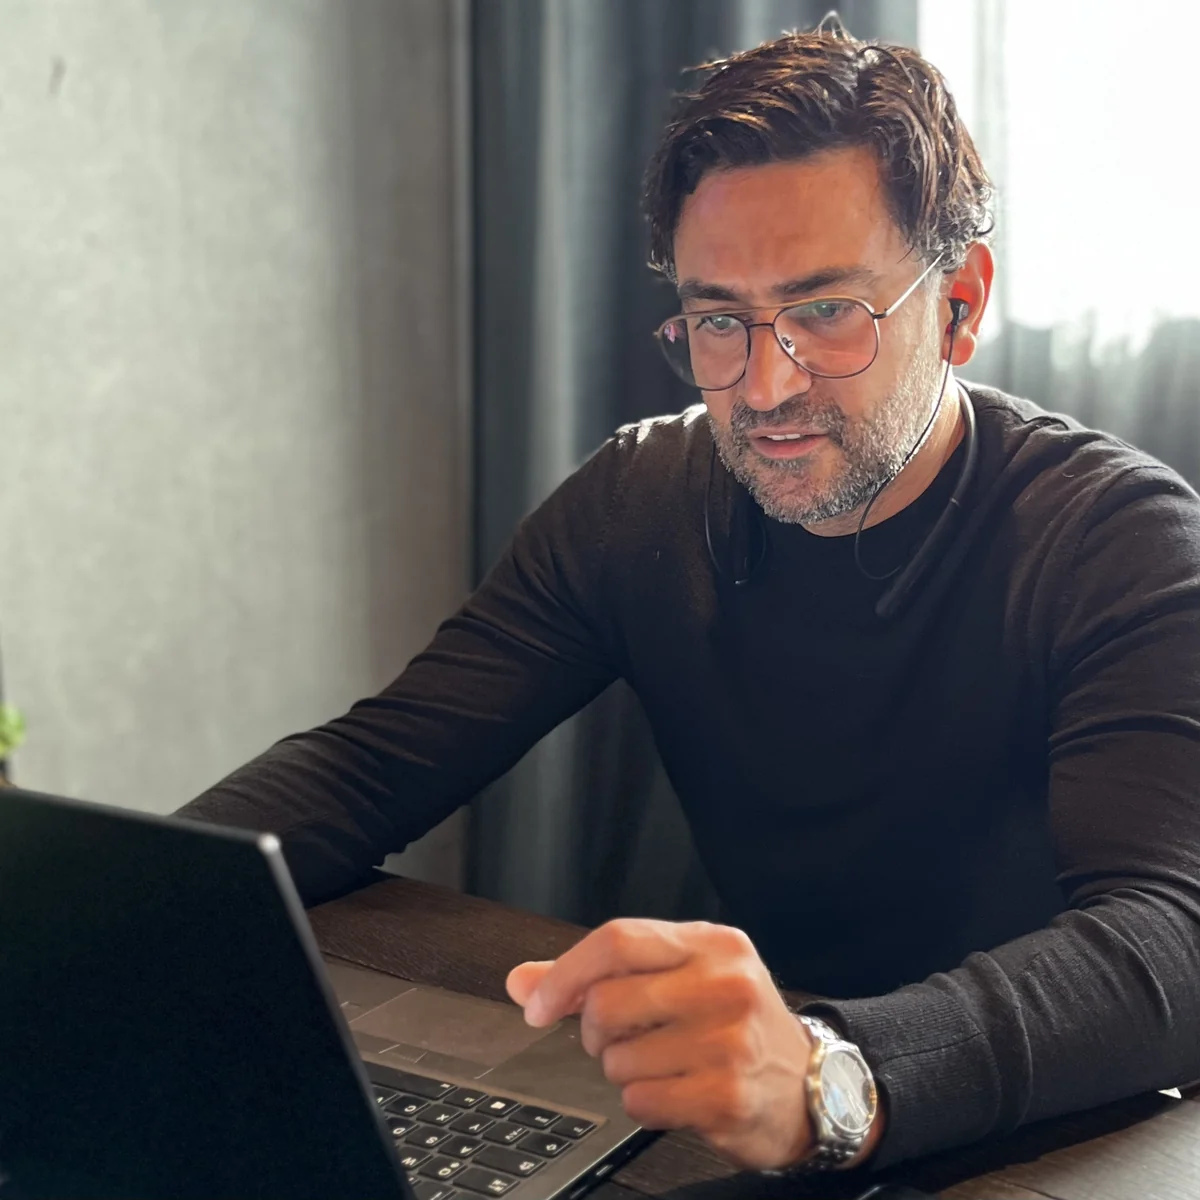
Farhad Niat bei der Arbeit an einem Microsoft-Cloud-Projekt

Farhad Niat

Dipl. Wirtschaftsinformatiker

Langjährige Microsoft-Cloud-Erfahrung aus komplexen Enterprise-Umgebungen – von Microsoft 365 Security und Identity über Intune und Governance bis Teams und Unified Communications.

  • Microsoft-Spezialist
  • Security-first
  • Köln und DACH remote

Microsoft Credentials

Microsoft-Zertifizierungen

Vier Zertifizierungen für Microsoft 365 Administration, Copilot, Agents, AI und Teams Voice.

Nachweise auf LinkedIn ansehen

Typische Ausgangslagen

Kommt Ihnen das bekannt vor?

Nicht einzelne Microsoft-Produkte sind das Problem, sondern gewachsene Konfigurationen, unklare Berechtigungen und fehlende Prioritäten.

01

Microsoft 365 ist über Jahre gewachsen

Niemand kann sicher sagen, ob Conditional Access, Admin-Rollen, Geräte und externe Zugriffe noch konsistent abgesichert sind.

02

Externe Freigaben sind schwer überschaubar

Teams, SharePoint und OneDrive enthalten gewachsene Berechtigungen, Gäste und Freigabelinks.

03

Copilot soll eingeführt werden

Aber niemand weiß genau, welche internen Informationen dadurch plötzlich leichter auffindbar werden.

04

Security-Produkte sind vorhanden – aber nicht abgestimmt

Entra ID, Intune, Defender und Purview sind lizenziert, aber Policies und Verantwortlichkeiten sind historisch entstanden.

Microsoft-365-Risiken priorisieren

Drei klare Einstiege

Welches Assessment passt zu Ihrer Situation?

Wählen Sie nach Ihrem konkreten Handlungsdruck. Jedes Assessment liefert ein belastbares Ist-Bild, priorisierte Risiken und einen umsetzbaren nächsten Schritt.

02 · Daten & Governance

Microsoft 365 Governance & Compliance Assessment

Für gewachsene Teams-, SharePoint- und OneDrive-Strukturen mit unklaren Regeln.

Typische FragestellungWer kann auf sensible Daten zugreifen – und sind Freigaben, Schutz und Aufbewahrung konsistent geregelt?
Prüffokus
  • Teams-, SharePoint- & OneDrive-Berechtigungen
  • Gäste, Freigabelinks & Lifecycle
  • Purview, Sensitivity Labels & DLP
  • Retention & Verantwortlichkeiten
Sie erhaltenEine Governance-/Compliance-Gap-Analyse und einen priorisierten Maßnahmenplan.
Governance & Compliance Assessment anfragen
03 · Copilot-Einführung

Microsoft 365 Copilot Readiness Assessment

Für Unternehmen vor einem Copilot-Pilot oder dem breiteren Rollout.

Typische FragestellungWelche internen Informationen könnte Copilot für zu viele Personen auffindbar machen?
Prüffokus
  • Berechtigungen in SharePoint, Teams & OneDrive
  • Externe Freigaben & Gäste
  • Sensible Daten & Purview-Schutz
  • Pilotgruppe, Governance & Rollout-Voraussetzungen
Sie erhaltenReadiness Score, priorisierte Risiken und eine kontrollierte Pilot-Roadmap.
Copilot Readiness Assessment anfragen

Spezialthemen wie Conditional Access, Microsoft Intune, Microsoft Purview und Microsoft Defender werden bei Bedarf als Umsetzungsbausteine aus dem Assessment abgeleitet.

So arbeiten wir

So arbeiten Sie mit Azuric zusammen.

Direkte Senior-Level Beratung und ein klarer Weg von der technischen Analyse zu belastbaren Entscheidungen und konkreten nächsten Schritten.

01 Persönlich und verbindlich

Direkter Ansprechpartner

Analyse, Priorisierung und Entscheidungen erfolgen direkt mit Farhad Niat – ohne Übergabe an wechselnde Projektteams.

02 Technik verständlich einordnen

Klare Prioritäten

Findings werden nach Risiko, geschäftlicher Auswirkung und Umsetzungsaufwand bewertet.

03 Ergebnisse nutzbar machen

Von der Analyse zur Umsetzung

Sie erhalten keine lose Empfehlungsliste, sondern eine realistische Roadmap mit konkreten nächsten Schritten.

Anonymisierte Einblicke aus realen Projekten

Enterprise-Erfahrung für anspruchsvolle Microsoft-365-Veränderungen.

Drei ausgewählte Projekttypen, die Azuric bereits umgesetzt hat – fachlich verdichtet und ohne vertrauliche Kundendaten oder unbelegte Kennzahlen.

Alle Projektbeispiele ansehen

Nächster sinnvoller Schritt

Welche Microsoft-365-Risiken sollten Sie zuerst angehen?

Wir identifizieren kritische Sicherheitslücken, priorisieren die wichtigsten Maßnahmen und entwickeln daraus eine realistische Security-Roadmap.

  • Microsoft-zertifiziert
  • Direkte Senior-Level Beratung
  • Köln/NRW & DACH remote
Microsoft 365 Security Assessment anfragen Unverbindlich anfragen · Direkte Rückmeldung